
Nxjerrja e të dhënave që qeveria i donte për fushatë elektorale dhe për të mbajtur pushtetin, janë po aq kriminelë dhe gjobvënës sa përdoruesit e të dhënave të pagave, ID, pasaportat dhe patentat të nxjerra nga sirtarët e AKSH-t, që sulmuan këto ditë. Qeveria dhe AKSH, përgjegjësit kryesorë për milionat e harxhuara, duke cënuar rëndë sigurinë kombëtare dhe të qytetarëve. Hetim AKSHI-t dhe 4 kompanive që dështuan në ruajtjen e platformës
Milionat e shpenzuara nga AKSHI për platformën e-Albania më të shtrenjta në botë, madje më të shtrenjta edhe se vendet nordike, që janë numri 1 në botë për sigurinë. Transparencë zero e qeverisë dhe po e çon shtetin drejt greminës. Sulm Kibernetik apo telenovela e “rilindasve ” me “armikun e padukshëm” vazhdon. Vendi në intubim, nga spitalet, doganat tatimet, bujqësia, pasaportat, gjobat, tenderat e fshehtë dhe të dhënat personale, bankare, pronat, pasuritë, tokat në bregdet, e deri tek vetë qeveria janë në kolaps. Ja milionat e prokuruara drejtpërdrejt që i’u janë dhënë oligarkëve me PPP dhe tendera të drejtpërdrejtë që do u fshihen organeve të hetimit. 4 nga 17 kompanitë e qeverisë kanë marrë 79% të tenderave në Shqipëri.

5 pyetje te thjeshta për qeverinë për milionat e tenderave dhe 5 pyetje speciale për AKSHI, mbi sigurinë që nga padija apo “qëllimisht” lanë hapur dritaren, që shkatërroi Sigurinë Kombëtare dhe Financat e shqiptarëve.
Cilësia e shërbimeve informatike përcaktohet nga 2 faktorë: (i) cilësia e sistemeve; dhe (ii) cilësia e stafit. Shumat marramendese, që u janë dhënë 4 kompanive nga AKSHI kanë dështuar në të dy këta faktorë.
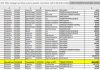
Mbrojtja e sistemeve digitale shtetërore të të dhënave (të shtetit dhe shtetasve) është diçka që duhet marrë seriozisht nga institucionet e zbatimit të ligjit. Ata që i sulmojnë me qëllim keqpërdorimin e tyre, kryejnë krim. Ata nuk mund të jenë ‘heronj’ kur ia japin Partisë dhe lavdërohen publikisht dhe kriminelë kur qeveria nuk i njeh (si rasti i fundit). Për mua janë njëlloj kriminelë, edhe kur ia japin partisë si patronazhistë, edhe kur i shesin si “rrogat” apo “targat” dhe padyshim edhe në rastin e fundit! Qeveria cilado qoftë ajo, e ka për detyrë dhe paguhet me taksat e qytetarëve për t’i mbrojtur sistemet dhe të dhënat. Por “Political issue”(ngërçet politike) janë çështje të kolegëve të mi në politikën aktive të cilët kam besim se e trajtojnë më thellë! Por të rikthehem tek rasti i fundit dhe fusha që ne si avokatë punojmë (që janë “cyber security” mbrojtja) dhe mënyra sesi përdoren paratë publike për këtë mbrojtje. Përgjigjet e pyetjeve të para. Meqenëse nuk u dha ndonjë reagim publik për 5 pyetjet e bëra dy ditë më parë në lidhje me pjesën e fondeve dhe kompanive të cyber security, me qëllim informimin e lexuesit po japim disa përgjigje të thjeshta, pasi u plotësua file (dosja) me 136 tenderat 2014-2022:
- Nuk janë 194.2 mln euro por 17.403.553.323 lekë (më shumë se 195 mln euro) të paguara për sistemet digitale (Kurs këmbimi 2022)
- Nga 136 procedura tenderimi, rezulton se 4 kompani kanë fituar 80% të tenderave (mbi 150 mln euro )
- Tenderat sekrete në vlerë 5.2 miliardë lekë i ka fituar njëra nga 4 kompanitë më sipër jo të katërta.
- Microsoft nuk ka lidhje me AKSHI, sepse serverat nuk janë në ‘CLOUD’ (re) dhe shërbimi nuk është në Microsoft Azure Cloud. Megjithatë po presim përgjigje edhe nga kompania!
- “Jones Group International”, deri tani nuk ka të publikuar shërbime për cybersecurity përveç adresës në Tiranë, ende nuk kemi ndonjë përgjigjie.
Arsyeja pse bëmë një analizë financiare është jo vetëm për të ndihmuar lexuesin të shohë në mënyrë transparente sesi shpenzohen paratë e tyre, por se duke paguar shuma marramendëse, 195 mln euro për 750K user, pra rreth 270 euro/për user (përdorues aktiv), ne duhet të kishim shërbime të nivelit 10 herë më lartë se vendet nordike.
Shërbimet online edhe para sulmit të “armikut imagjinar”, linin për të dëshiruar për nga cilësia, siguria, konfidencialiteti, procesi i punës, qëndrueshmëria, koha që procesohen, disponibiliteti, gabimet që bëhen, ngadalësia, ngecja, suporti nga stafi mbështetës etj.
Cilësia e shërbimeve informatike përcaktohet nga 2 faktorë: (i) cilësia e sistemeve; dhe (ii) cilësia e stafit. Shumat marramendese që u janë dhënë 4 kompanive nga AKSHI kanë dështuar në të dy këta faktorë.
Sulmet kibernetike të ndërprerjes së shërbimit që njihen si dDOS janë të zakonshme sot, ndodhin çdo ditë në çdo provider që ofron shërbime online dhe janë të mirënjohura. Por në momentin që një qeveri e përgjegjshme dhe zyrtarë të përgjegjshëm vendosin që do të ofrohen shërbime online në nivel kombëtar do të duhej të vendosnin sisteme sigurie që këto shërbime të ishin të pacënueshme dhe të përballonin ose evitonin sulmet kibernetike.
Mbrojtja e sistemeve i besohet përgjithësisht njerëzve me një përvojë të gjatë, “profesorëve” të fushës, ata që quhen “dedektive të intiligjencës” dhe jo të sapodiplomuarve të cilët mund të jenë programues shumë të mirë por jo mbrojtës të mirë.
Mbrojtja është detyrë shumë e rëndësishme. Ndërprerjet e shërbimit për disa orë mund të jenë të pranueshme, por ndërprerja e shërbimeve për më shumë se 8 orë në të gjithë vendin nuk e gjejmë në asnjë statistikë në mbarë Europën.
AKSHI dhe stafi do të duhej të ishin përgatitur, infrastruktura mbrojtëse e rrjetit dhe e shërbimeve do të duhej të ishte e plotë me mbrojtje të plotë, trafiku që përballojnë këto shërbime do të duhej të ishte i menaxhueshëm dhe i bollshëm, si dhe makinat fundore (serverat) që ofrojnë këto shërbime do të duhej të ishin të dublikuara në vendndodhje të ndyshme për të bërë alternimin e tyre në rast se njëra nga nyjet do të kishte probleme.
Disa pyetje shtesë për të bërë trasparencën për lexuesin.
- Meqenëse kemi shpenzuar rreth 195 mln euro, a i është dhënë qoftë edhe një tender ndonjë kompanie ndërkombëtare, që ka eksperiencë në cyber security apo vetëm kompanive shqiptare të cilat kanë lidhjet e duhura me qeverinë?
- A kanë verifikuar komisionet e tenderave sistemet e sigurisë kur i kanë marrë në dorëzim?
- Kush është përgjgjës për verifikimin dhe marrjen në dorëzim të produkteve?
- A ka nisur ndonjë verifikim i brendshëm për produktet e blera 195 mln eur dhe rënien e sistemeve të sigurisë?
- A ka KLSH ndonjë raport për 195 mln eur e shpenzuara nga fondet publike me çmime stratosferike?
Dhe 5 pyetje të tjera teknike në vijim meqenëse nuk morëm asnjë përgjigje për 5 të parat:
- A janë shërbimet të dublikuara në shumë vendndodhje për zëvëndësimin e tyre në rast sulmi?
- A ka AKSHI instrumenta në rrjet për zëvëndësimin e shpejtë të IP-ve që janë nën sulm?
- A ka AKSHI mekanizma izolimi të sipërfaqes së sulmeve dhe përballimi?
- A përballojnë shërbimet e AKSHI-t trafik të menaxhueshëm në raport me kërkesat që i vijnë?
- A ka mekanizma të llojit “rate limiting” që të pranojnë vetëm trafik të pastër dhe të refuzojnë trafikun malinj?
Vijojmë ditët e tjera në pjesën e tretë, me hollësitë e rreth 136 tenderave dhe pyetje të tjera rreth cyber security.